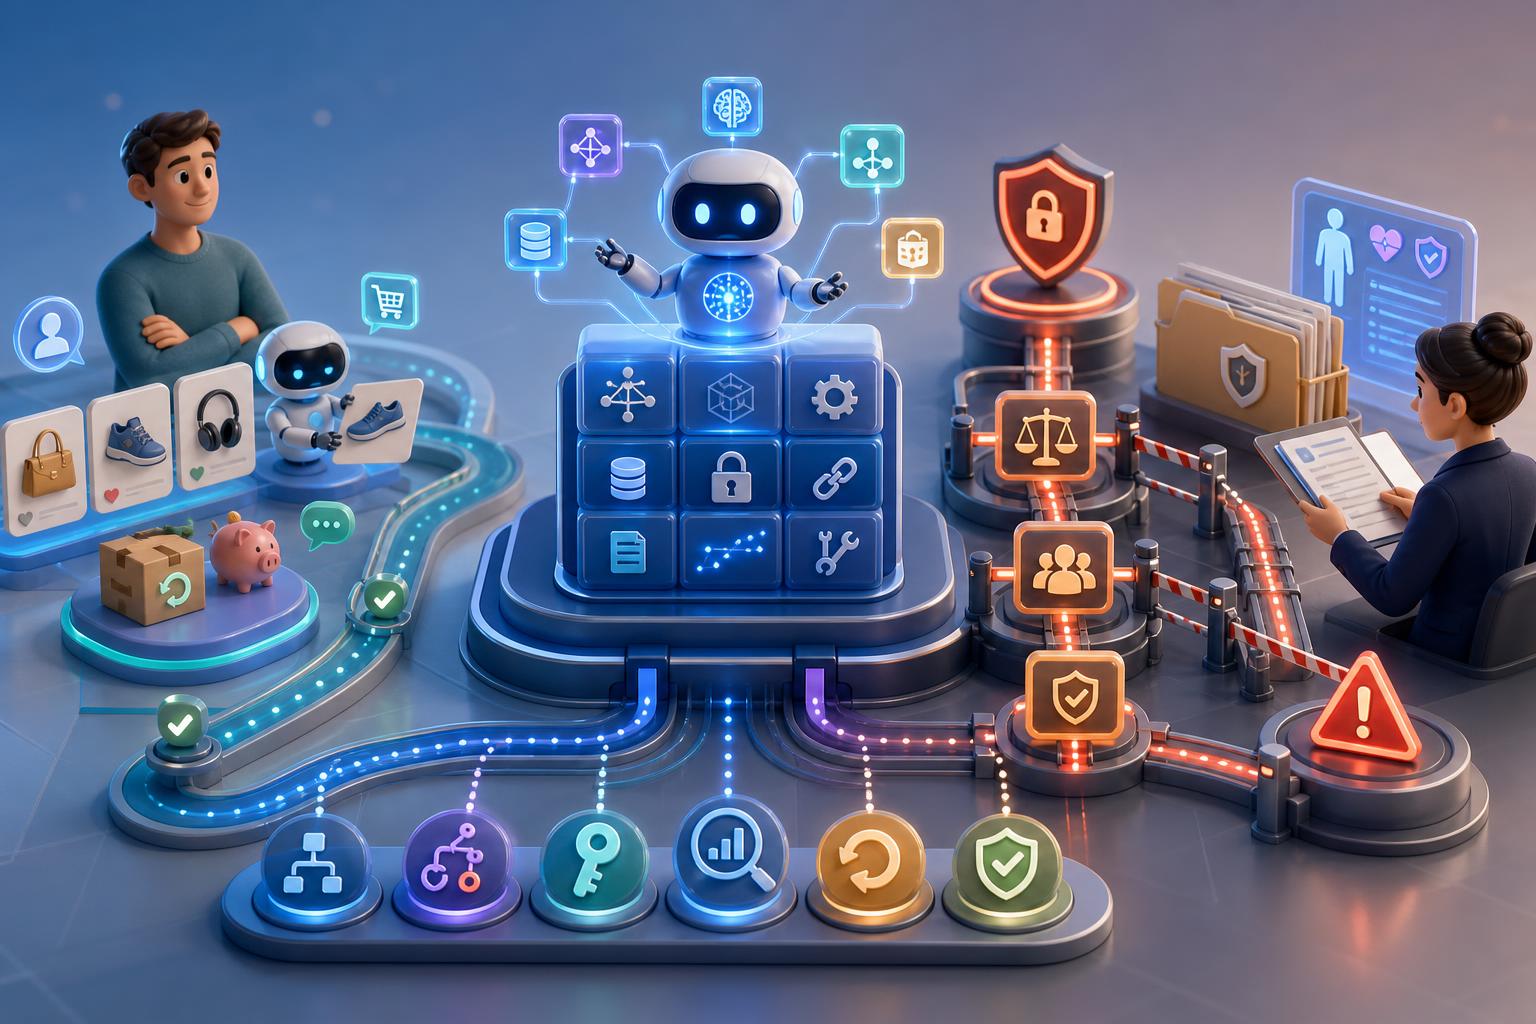
Gagasan bahwa agentic AI dapat diterapkan dengan satu playbook yang sama untuk semua industri memang tampak logis pada pandangan pertama. Dari sisi teknologi, banyak komponennya serupa: model, konteks, memori, orkestrasi, integrasi API, identity, permission, observability, evaluation, serta kontrol siklus hidup. Dalam arti ini, fondasi teknis agentic AI memang dapat dibangun secara horizontal dan dipakai bersama di seluruh organisasi. Namun kesamaan tersebut mulai berakhir ketika AI agent tidak lagi sekadar menjawab pertanyaan, melainkan mulai melakukan tindakan, memengaruhi keputusan, mengubah data, menjalankan transaksi, atau ikut menentukan hak pelanggan. Pada titik itu, pertanyaan strategisnya bukan lagi apakah ada universal agentic AI platform, melainkan apakah ada universal agentic AI operating model. Jawaban yang lebih defensible adalah: platform dapat horizontal, tetapi deployment, governance, dan risk tolerance hampir selalu harus vertikal.
Fakta yang paling kuat dari riset yang tersedia mendukung pembedaan tersebut. McKinsey membedakan use case AI yang lebih horizontal, seperti enterprise copilots dan chatbot, dengan use case vertikal yang tertanam langsung ke proses bisnis. Dalam laporan Seizing the Agentic AI Advantage, McKinsey juga mencatat bahwa sekitar delapan dari sepuluh perusahaan telah menggunakan generative AI dalam suatu bentuk, tetapi kira-kira proporsi yang sama belum melihat dampak material terhadap earnings. McKinsey menambahkan bahwa kurang dari 10 persen use case vertikal yang telah dideploy berhasil melewati tahap pilot, sekaligus berargumen bahwa agentic AI berpotensi mengatasi hambatan tersebut karena agents dapat bekerja lebih dalam di workflow, berinteraksi dengan berbagai sistem, dan mengeksekusi pekerjaan multi-step secara end-to-end.[1]
Dari fakta itu muncul implikasi penting. Keunggulan perusahaan tidak mungkin bertumpu lama hanya pada kepemilikan model yang lebih baik atau pembelian platform agentic terbaru, karena komponen tersebut cenderung tersedia bagi banyak pemain lain juga. Semakin dewasa pasar, semakin besar kemungkinan bahwa model access, orchestration, vector retrieval, tool integration, authentication, logging, dan monitoring akan menjadi komoditas. Jika demikian, diferensiasi yang lebih sulit ditiru justru terletak pada domain knowledge, proprietary data, business rules, institutional memory, exception patterns, interpretasi regulasi, dan cara organisasi mengambil keputusan. Ini adalah analisis yang konsisten dengan argumen McKinsey bahwa dampak paling strategis biasanya tidak datang dari agent yang bersifat generik, melainkan dari agent yang tertanam kuat di logika dan alur kerja perusahaan.[1]
Karena itu, kerangka yang paling masuk akal bukan memilih antara horizontal atau vertical, melainkan menggabungkan keduanya: horizontal agentic platform ditambah vertical enterprise intelligence. Lapisan horizontal menyediakan kemampuan bersama yang efisien untuk dibangun sekali dan digunakan lintas fungsi. Contohnya adalah model gateway, identity and access management, API security, tool registry, memory layer, retrieval, logging, observability, audit trail, evaluasi, approval mechanism, rollback, dan incident response. Sementara itu, lapisan vertikal berisi hal-hal yang tidak dapat diseragamkan begitu saja: domain ontology, authority matrix, business rules, exception handling, evidence requirement, risk appetite, dan interpretasi operasional terhadap regulasi. Dalam bahasa yang lebih sederhana, platform bisa sama, tetapi kecerdasan yang membuatnya bernilai harus spesifik terhadap proses bisnis.
Pendekatan seperti ini sejalan dengan cara NIST merancang kerangka manajemen risiko AI. AI RMF 1.0 dibuat sebagai kerangka lintas industri, tetapi NIST secara eksplisit menyatakan bahwa risk tolerance bersifat sangat kontekstual, dipengaruhi oleh aplikasi, use case, regulasi, norma sektor, prioritas organisasi, dan bahkan dapat berubah dari waktu ke waktu.[2] Dalam dokumen Generative AI Profile, NIST mendefinisikan profile sebagai implementasi AI RMF untuk setting, application, atau technology tertentu berdasarkan kebutuhan, resources, dan risk tolerance penggunanya.[3] Fakta ini penting karena menunjukkan bahwa bahkan framework yang sengaja dirancang cross-sectoral pun tidak mengasumsikan bahwa implementasinya akan identik di semua konteks.
Dengan kata lain, ada dua level yang harus dibedakan dengan tegas. Pertama adalah level prinsip dan infrastruktur bersama. Di sini organisasi memang dapat menstandardisasi banyak hal: kontrol akses, pencatatan, evaluasi, keamanan, observability, dan tata kelola teknis dasar. Kedua adalah level business execution. Pada level ini, playbook tidak lagi universal. Sebab begitu sebuah agent menyentuh keputusan operasional, intensitas governance harus mengikuti sifat keputusan tersebut: seberapa besar konsekuensinya, seberapa sensitif datanya, seberapa sulit keputusan itu dibalikkan, dan seberapa ketat lingkungan regulasinya. Ini bukan sekadar preferensi desain, tetapi konsekuensi logis dari manajemen risiko yang baik.
Perbedaan paling jelas terlihat ketika membandingkan financial services dengan consumer platform. Dalam consumer platform, sebuah recommendation agent mungkin menentukan urutan produk, menyesuaikan promosi, membantu refund bernilai kecil, atau menjawab pertanyaan pelanggan. Risiko tetap ada, misalnya reputasi, fairness, privacy, atau consumer protection. Namun pada banyak kasus, tindakan tersebut relatif mudah dibatalkan dan dampaknya terbatas. Sebaliknya, dalam financial services, agent dapat memengaruhi penilaian kredit, underwriting, pricing, pembayaran klaim, atau akses seseorang terhadap layanan keuangan dan asuransi. Ketika kesalahan terjadi di sini, konsekuensinya tidak berhenti pada pengalaman pelanggan yang buruk; ia dapat menyentuh kerugian finansial, sengketa, pelanggaran regulasi, dan exclusion yang lebih serius.
Regulasi Eropa memberikan bukti yang sangat kuat tentang perbedaan tersebut. Regulation (EU) 2024/1689 atau EU AI Act memasukkan AI yang digunakan untuk mengevaluasi creditworthiness atau menetapkan credit score individu sebagai kategori high-risk AI systems. Regulasi yang sama juga memasukkan AI untuk risk assessment dan pricing pada life and health insurance sebagai kategori berisiko tinggi.[4] Ini adalah fakta hukum yang sangat penting untuk topik agentic AI. Implikasinya jelas: ketika AI memengaruhi eligibility, pricing, atau keputusan yang menentukan akses seseorang terhadap layanan penting, perusahaan tidak bisa memperlakukannya dengan playbook yang sama seperti agent promosi di e-commerce.
Dari titik itu, kita dapat menarik analisis yang lebih luas. Jika dua sistem sama-sama menggunakan LLM, orchestration framework, dan API integration yang serupa, tetapi satu sistem memutuskan voucher promosi sementara yang lain memengaruhi creditworthiness atau pricing asuransi kesehatan, maka keduanya tidak boleh diberi tingkat autonomy, bukti, dan kontrol yang sama. Teknologinya bisa identik, tetapi authority boundary-nya tidak boleh identik. Itulah alasan mengapa pembahasan agentic AI yang terlalu berfokus pada stack teknologi sering melewatkan isu yang paling menentukan, yakni bagaimana organisasi mendesain hak keputusan, eskalasi, dan akuntabilitas.
Konteks Indonesia mengarah pada kesimpulan yang sama. Otoritas Jasa Keuangan menerbitkan Artificial Intelligence Governance for Indonesian Banks sebagai acuan minimum bagi sektor perbankan untuk memastikan pengembangan dan implementasi AI yang bertanggung jawab. OJK menekankan pentingnya risk management dan principles of prudence, serta menempatkan AI di dalam kerangka tata kelola sektor yang sudah ada, bukan sebagai teknologi yang berdiri sendiri.[5] Fakta ini penting secara lokal karena menunjukkan bahwa bahkan ketika kapabilitas model dan tools bersifat umum, deployment AI pada bank tetap harus tertanam dalam kewajiban prudensial, kontrol operasional, dan tata kelola industri perbankan.
Jika disatukan, NIST, EU AI Act, OJK, dan McKinsey menghasilkan satu pola yang cukup konsisten. Yang universal adalah fondasi teknis dan sebagian kontrol dasar. Yang tidak universal adalah risk tolerance, approval rights, legal interpretation, acceptable autonomy, dan detail governance ketika AI masuk ke keputusan bisnis.[1][2][3][4][5] Pola ini sekaligus menjelaskan mengapa banyak organisasi berhasil membangun demo agentic AI, tetapi lebih sulit mengeksekusinya secara luas di proses inti. Tantangannya bukan lagi semata pada kemampuan model, melainkan pada penerjemahan pengetahuan perusahaan dan kontrol sektor ke dalam workflow yang dapat dieksekusi.
Untuk memahami hal ini secara praktis, bayangkan use case underwriting asuransi kesehatan. Secara teknis, rangkaian kerjanya dapat tampak serupa dengan sistem agentic di industri lain. Satu agent membaca application data, agent lain mengekstrak informasi dari medical declaration, agent berikutnya menarik policy history atau data pendukung lain, lalu agent tambahan mengevaluasi rules dan menghasilkan rekomendasi. Arsitektur seperti ini dari sisi teknik tidak tampak terlalu eksotis. Namun nilai dan risikonya tidak berada pada arsitektur semata. Nilai sebenarnya berada pada bagaimana pengetahuan underwriting diterjemahkan ke dalam sistem yang dapat dijalankan tanpa menyimpang dari governance yang berlaku.
Dalam konteks underwriting, sistem perlu mengetahui kapan suatu kasus bisa diproses lurus, kapan perlu meminta bukti tambahan, kapan harus dieskalasikan ke underwriter manusia, dan kapan risiko tertentu menuntut perlakuan khusus. Ia juga harus memahami batas penggunaan data, alasan keputusan yang dapat dijelaskan, serta jejak bukti yang memadai apabila keputusan dipertanyakan. Bagian-bagian inilah yang tidak otomatis datang dari model dasar. Ia datang dari pengetahuan vertikal perusahaan: gabungan antara business rules, pengalaman historis, interpretasi kebijakan internal, disiplin kepatuhan, dan pembelajaran organisasi dari kasus-kasus sebelumnya. Dalam pengertian ini, intellectual property yang lebih strategis bukan model LLM itu sendiri, melainkan underwriting knowledge encoded into an executable system.
Itulah sebabnya competitive advantage dalam agentic AI cenderung muncul pada lapisan yang paling sulit dibeli dari vendor. Dua perusahaan dapat memakai model dan infrastruktur yang sama, tetapi hasil bisnisnya bisa sangat berbeda. Perusahaan pertama mungkin berhenti pada chatbot, summarization, atau pencarian dokumen. Perusahaan kedua menghubungkan AI ke rules engine, decision workflow, data proprietary, exception management, dan proses review manusia yang matang. Perbedaan kapabilitas keduanya sangat besar, padahal stack teknis utamanya bisa mirip. Ini bukan klaim spekulatif yang liar, melainkan analisis yang konsisten dengan temuan McKinsey bahwa agent yang selaras mendalam dengan company logic, data flows, dan value creation levers cenderung lebih strategis dibanding penggunaan AI generik.[1]
Dari sini kita dapat membedakan dengan lebih jelas antara platform advantage dan vertical advantage. Platform advantage memberi skala, efisiensi, dan konsistensi. Organisasi tidak perlu membangun identity, observability, model access, dan auditability berulang-ulang untuk setiap use case. Ini menurunkan biaya dan mempercepat deployment. Namun vertical advantage memberi defensibility. Ia membuat hasil AI lebih relevan, lebih tepat guna, lebih patuh pada kontrol sektor, dan lebih sukar direplikasi pesaing. Maka strategi yang terlalu berat ke salah satu sisi akan timpang. Hanya membangun platform horizontal berisiko menghasilkan banyak demo tanpa dampak ekonomi yang mendalam. Sebaliknya, hanya membangun solusi vertikal tanpa fondasi bersama akan mahal, lambat, dan sulit dikendalikan.
Prinsip desain yang lebih tepat adalah proportional governance. Artinya, governance tidak mengikuti nama teknologinya, melainkan mengikuti karakter tindakan yang dihasilkan teknologi tersebut. Jika agent hanya mencari informasi atau membuat draf, kontrol yang dibutuhkan berbeda dengan agent yang dapat mengubah data inti, memengaruhi hak pelanggan, atau menjalankan keputusan yang sukar dibalikkan. Kerangka berpikir yang membantu adalah: semakin besar konsekuensi tindakan, semakin sensitif data yang digunakan, semakin rendah reversibility, dan semakin ketat regulasinya, semakin kuat governance yang dibutuhkan. Ini adalah analisis normatif, tetapi landasannya sejalan dengan penekanan NIST pada risk tolerance yang kontekstual dan dengan contoh konkret high-risk use cases dalam EU AI Act.[2][3][4]
Dalam praktik enterprise, proportional governance berarti organisasi perlu membedakan setidaknya beberapa lapisan kendali. Untuk use case berisiko rendah, AI dapat diberi otonomi lebih luas selama jejak audit, logging, dan kontrol akses tetap memadai. Untuk use case berisiko sedang, organisasi dapat menempatkan AI sebagai pemberi rekomendasi atau pelaksana tindakan yang masih memerlukan persetujuan manusia. Untuk use case berisiko tinggi, terutama yang menyentuh eligibility, pricing, fraud adjudication, atau keputusan yang berdampak besar pada pelanggan, organisasi perlu menuntut evidence, review manusia, dan tata kelola yang jauh lebih kuat. Artikel ini tidak mengklaim satu formula numerik universal, karena sumber yang tersedia justru menunjukkan bahwa toleransi risiko harus ditentukan menurut konteks masing-masing organisasi dan sektor.[2][3][5]
Di sinilah sering muncul kekeliruan manajerial. Banyak diskusi enterprise AI bertanya, “Apakah kita perlu satu governance framework untuk semua agents?” Pertanyaan itu benar pada level tertentu, tetapi salah bila ditarik terlalu jauh. Ya, perusahaan memerlukan satu fondasi governance bersama: identity, least-privilege access, security baseline, audit trail, monitoring, evaluasi, incident response, dan kontrol perubahan. Akan tetapi, tidak, perusahaan tidak seharusnya menerapkan appetite otonomi yang identik untuk semua proses. Agent pencarian dokumen tidak harus diperlakukan sama dengan agent underwriting. Agent draf email tidak harus diperlakukan sama dengan agent yang mengubah policy data. Jika perbedaan konsekuensi diabaikan, maka organisasi cenderung jatuh pada dua ekstrem yang sama buruknya: terlalu longgar untuk proses berisiko tinggi, atau terlalu membatasi sehingga use case bernilai rendah pun menjadi tidak efisien.
Fakta bahwa NIST menyediakan konsep profiles seharusnya dibaca sebagai petunjuk operasional yang sangat berguna.[3] Organisasi dapat memiliki kerangka bersama untuk seluruh enterprise, lalu membuat profile yang berbeda untuk domain berbeda. Misalnya, satu profile untuk knowledge work internal, satu profile untuk customer service, satu profile untuk underwriting, dan satu profile untuk risk atau compliance support. Dengan pendekatan ini, perusahaan tidak memulai dari nol untuk setiap use case, tetapi juga tidak memaksakan template yang sama ke semua situasi. Pendekatan berlapis semacam ini lebih realistis untuk enterprise yang kompleks.
Pada akhirnya, isu terbesar bukan sekadar apakah AI agent dapat melakukan tugas tertentu, melainkan apakah organisasi mampu mempercayainya di dalam batas yang terdefinisi dengan jelas. Kepercayaan di sini bukan istilah abstrak. Ia dibangun melalui kombinasi data yang andal, kontrol akses yang tepat, evaluasi yang relevan terhadap domain, jejak audit, mekanisme eskalasi, dan kejelasan akuntabilitas. Di banyak perusahaan, komponen teknis untuk membangun agent hadir lebih cepat daripada komponen organisasi untuk mengoperasikannya. Itulah sebabnya pertanyaan tentang operating model menjadi lebih penting daripada sekadar pemilihan model.
Bila diringkas secara konseptual, ada tiga lapisan yang perlu disatukan. Pertama, universal architecture: fondasi teknis bersama yang aman, dapat diawasi, dan efisien. Kedua, vertical intelligence: pengetahuan domain, data proprietary, rules, dan workflow yang membuat agent benar-benar bernilai. Ketiga, proportional governance: tingkat kontrol yang menyesuaikan diri dengan konsekuensi tindakan, sensitivitas data, reversibility, dan konteks regulasi.[2][3][4][5] Ketika salah satu lapisan hilang, strategi agentic AI akan timpang. Arsitektur tanpa pengetahuan vertikal hanya menghasilkan kemampuan generik. Pengetahuan vertikal tanpa fondasi bersama menciptakan fragmentasi. Keduanya tanpa governance menghasilkan risiko yang sulit dipertanggungjawabkan.
Karena itu, jawaban atas pertanyaan “apakah ada universal enterprise playbook untuk agentic AI?” perlu dibuat presisi. Ada universal playbook pada level prinsip dasar dan platform. Organisasi mana pun membutuhkan kontrol identitas, akses minimum yang perlu, data governance, API security, logging, auditability, model and prompt versioning, evaluasi, human escalation, rollback, dan continuous monitoring. Bagian ini bahkan idealnya dibangun sebagai shared enterprise capability. Namun begitu agent memasuki proses bisnis tertentu, playbook itu harus menjadi vertikal. Underwriting memerlukan governance underwriting. Perbankan memerlukan governance yang tunduk pada prinsip prudensial dan risk management sektoral.[5] Use case yang masuk kategori high-risk menurut regulasi juga menuntut standar pengawasan yang lebih tinggi.[4]
Kesimpulan tersebut tidak berarti perusahaan harus memilih antara standardization dan specialization. Justru titik keseimbangannya ada pada kombinasi keduanya. Standardisasi memberikan skala. Spesialisasi memberikan relevansi dan defensibility. Dari perspektif strategi, kombinasi inilah yang paling mungkin berkelanjutan: satu platform agentic yang aman dan konsisten untuk seluruh enterprise, lalu sejumlah lapisan vertikal yang memuat kecerdasan domain, aturan bisnis, dan akuntabilitas sesuai konteks. Dengan pola ini, perusahaan dapat bergerak cepat tanpa kehilangan kontrol, dan dapat mengadopsi inovasi model baru tanpa terus-menerus membangun ulang semua fondasi dari awal.
Jika dibawa ke level eksekutif, pesan intinya sederhana. Keunggulan tidak datang dari membeli model AI yang sama dengan pesaing. Keunggulan datang dari kemampuan memasukkan aturan industri, pengetahuan perusahaan, alur kerja, pengalaman historis, dan risk appetite organisasi ke dalam sistem agentic yang dapat dieksekusi dan diawasi. Dalam bahasa lain: platform bisa horizontal, tetapi intelligence, autonomy, governance, dan accountability harus menjadi vertikal. Itulah bentuk competitive advantage yang lebih sulit disalin, karena ia lahir bukan hanya dari teknologi, tetapi dari bagaimana sebuah perusahaan mengoperasikan teknologinya di dalam konteks bisnisnya sendiri.
Fakta utama yang didukung sumber:
- McKinsey membedakan use case horizontal dan vertikal dalam enterprise AI, serta mencatat adopsi generative AI yang tinggi tetapi dampak earnings yang sering belum material; mereka juga menyebut kurang dari 10 persen use case vertikal yang dideploy berhasil melewati tahap pilot.[1]
- NIST AI RMF 1.0 menyatakan bahwa risk tolerance bersifat kontekstual dan dipengaruhi aplikasi, regulasi, norma sektor, serta prioritas organisasi.[2]
- NIST Generative AI Profile menggunakan konsep profile agar kerangka dapat diadaptasi untuk setting, application, dan technology tertentu berdasarkan kebutuhan dan toleransi risiko pengguna.[3]
- EU AI Act mengklasifikasikan AI untuk evaluasi creditworthiness serta risk assessment dan pricing pada life and health insurance sebagai high-risk AI systems.[4]
- OJK menempatkan AI governance perbankan dalam kerangka risk management dan prudential principles sebagai acuan minimum bagi bank di Indonesia.[5]
Analisis penutup: berdasarkan fakta-fakta tersebut, pernyataan yang paling kuat bukan bahwa agentic AI memiliki satu playbook universal, melainkan bahwa agentic AI memiliki fondasi universal tetapi membutuhkan operating model yang kontekstual. Dengan demikian, formula yang paling masuk akal bagi enterprise adalah: horizontal platform, vertical intelligence, proportional governance.
Referensi:
[1] McKinsey, Seizing the agentic AI advantage.
[2] NIST, Artificial Intelligence Risk Management Framework (AI RMF 1.0).
[3] NIST, Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile.
[4] EUR-Lex, Regulation (EU) 2024/1689.
[5] OJK, Artificial Intelligence Governance for Indonesian Banks.