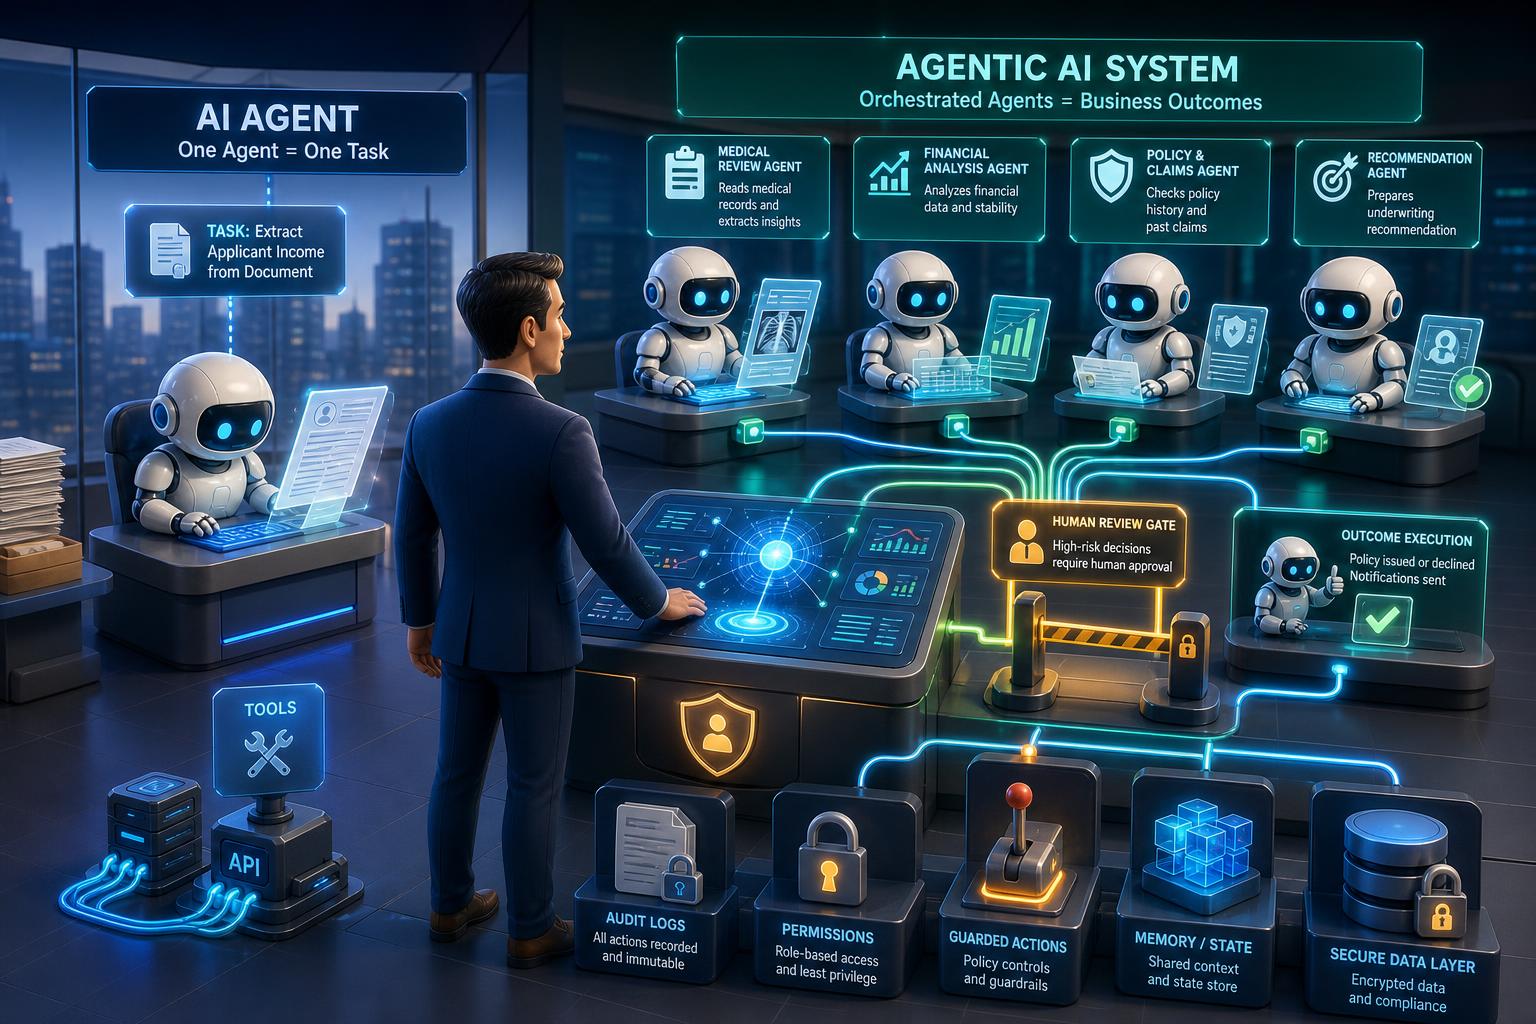
Dalam diskursus transformasi digital berbasis kecerdasan buatan, istilah AI agent dan agentic AI sering dipakai seolah-olah memiliki arti yang sama. Padahal, bagi enterprise, perbedaan keduanya bukan sekadar persoalan terminologi, melainkan persoalan arsitektur, tata kelola, keamanan, dan akuntabilitas. Secara ringkas, AI agent dapat dipahami sebagai unit kerja otonom yang menjalankan tugas atau workflow atas nama pengguna, sedangkan genuinely agentic system adalah sistem terorkestrasi yang menggabungkan agent, tools, data, software enterprise, kontrol, dan otoritas manusia untuk mencapai business outcome tertentu [1][2]. Dalam artikel ini, istilah genuinely agentic digunakan sebagai label analitis untuk menekankan perbedaan tingkat kematangan sistem, bukan sebagai istilah baku tunggal dari satu standar resmi.
Perbedaan makna ini menjadi penting karena banyak organisasi masih menilai adopsi AI terutama dari sisi kemampuan model: seberapa baik model memahami instruksi, merangkum dokumen, menjawab pertanyaan, atau menghasilkan rekomendasi. Cara pandang tersebut memadai untuk generasi awal generative AI, ketika pola interaksinya masih sederhana: manusia memberi prompt, model memproses, lalu sistem menghasilkan respons. Dalam pola seperti itu, AI berfungsi sebagai asisten untuk membantu manusia memahami informasi. Risiko utamanya adalah wrong answer: jawaban yang tidak akurat, tidak lengkap, atau berhalusinasi.
Namun, begitu AI tidak lagi hanya menjawab dan mulai bertindak, masalahnya berubah secara fundamental. OpenAI menjelaskan bahwa agent adalah sistem yang dapat menyelesaikan pekerjaan atas nama pengguna secara relatif independen, menggunakan model untuk mengelola workflow dan menentukan langkah berikutnya, serta memakai tools untuk mengambil informasi atau melakukan aksi pada sistem eksternal [1]. Microsoft juga menggambarkan agent sebagai software yang memakai generative AI untuk memahami input, melakukan penalaran, dan menentukan tindakan yang sesuai dalam workflow, sambil berinteraksi dengan data, aplikasi, API, dan layanan lain. Artinya, pembahasan tentang agent bukan lagi hanya pembahasan tentang konten keluaran model, melainkan tentang pelaksanaan tindakan di lingkungan sistem perusahaan.
Dari sudut pandang operasional, cara paling mudah memahami AI agent adalah melihatnya sebagai digital worker dengan tanggung jawab spesifik. Dalam proses underwriting asuransi, misalnya, satu agent dapat ditugaskan untuk mengambil dokumen medis dari document management system, membaca PDF, mengenali diagnosis, mengekstrak BMI, menandai hasil laboratorium yang abnormal, lalu menyusun ringkasan medis terstruktur. Agent lain dapat mengevaluasi informasi finansial, sementara agent berbeda memeriksa riwayat polis, riwayat klaim, atau kebutuhan reasuransi. Setiap agent bisa memiliki kemampuan reasoning dan akses terhadap tools, tetapi keberadaan beberapa agent sekaligus belum otomatis berarti perusahaan telah membangun sistem yang sungguh-sungguh agentic.
Pembeda utamanya terletak pada tingkat orkestrasi dan orientasi outcome. AWS memberi pembedaan yang paling eksplisit: agent adalah sistem software otonom yang memakai large language model untuk memahami konteks, merencanakan tindakan, mengeksekusi pekerjaan, dan beradaptasi dalam mengejar tujuan; sedangkan agentic AI system adalah sistem software yang dapat terdiri dari satu atau lebih agent untuk menyelesaikan tugas multi-langkah yang kompleks [2]. Arsitektur ini dapat berbentuk satu agent dengan banyak tools, beberapa specialist agents di bawah lapisan orkestrasi, atau gabungan agentic AI dengan software tradisional [2]. Karena itu, perbedaan antara agent dan agentic system tidak boleh disederhanakan menjadi sekadar “satu agent versus banyak agent”. Yang lebih penting adalah apakah ada kontrol multi-langkah, koordinasi lintas komponen, dan pengelolaan proses menuju hasil bisnis yang dapat dipertanggungjawabkan.
Dari sini terlihat mengapa perbedaannya sangat penting bagi enterprise. Ketika organisasi hanya membangun satu agent untuk satu fungsi, tantangan teknis biasanya berkisar pada desain prompt, pemilihan model, retrieval, integrasi tools, dan evaluasi hasil. Tetapi ketika organisasi membangun sistem yang agentic, fokusnya meluas menjadi persoalan siapa boleh mengakses data apa, tools mana yang bisa dipanggil, keputusan mana yang boleh dieksekusi otomatis, kapan manusia harus dilibatkan, bagaimana status workflow dikelola, bagaimana tindakan dapat diaudit, dan siapa yang bertanggung jawab jika sesuatu berjalan salah. Dengan kata lain, deploying one agent pada dasarnya masih banyak merupakan persoalan engineering; sedangkan deploying a genuinely agentic system sudah menjadi persoalan arsitektur enterprise dan model operasi.
Dalam konteks enterprise, inilah titik ketika risiko juga bergeser. Pada generative AI tradisional, kesalahan model sering kali berhenti pada level informasi. Sebuah ringkasan medis mungkin tidak akurat; sebuah analisis dokumen mungkin kurang lengkap; sebuah chatbot mungkin memberi jawaban yang membingungkan. Semua itu serius, tetapi masih berada di wilayah content risk. Begitu agent dapat memanggil API, memperbarui status polis, mengirim permintaan dokumen, membuat instruksi pembayaran, atau memicu transaksi lain, risikonya naik menjadi action risk dan operational risk [1][3]. Salah tindakan tidak hanya menghasilkan informasi yang buruk, tetapi bisa langsung memicu insiden operasional, pelanggaran kontrol internal, atau dampak terhadap pelanggan.
OWASP menyoroti perluasan attack surface pada Agentic AI secara jelas. Dalam Agentic Threats Navigator, OWASP menjelaskan bahwa sistem agentic memperluas permukaan risiko karena agent mempunyai kemampuan reasoning, memory, tools, identitas, akses ke sistem eksternal, pengawasan manusia, dan kemungkinan berinteraksi dengan agent lain [3]. Risiko yang dihadapi tidak lagi berhenti pada prompt injection atau halusinasi, tetapi dapat mencakup excessive agency, penyalahgunaan tools, penyalahgunaan hak akses, komunikasi antar-agent yang tidak aman, hingga manipulasi memory dan context [3]. Fakta ini penting karena banyak organisasi masih menilai keamanan AI terutama dari sisi model, padahal pada sistem agentic persoalan utamanya semakin bergeser ke keamanan tindakan.
Perubahan ini menuntut cara berpikir baru tentang izin. Enterprise perlu mulai membedakan antara reasoning permission dan action permission. AI boleh jadi diizinkan membaca data underwriting dan menyusun rekomendasi, tetapi belum tentu boleh melakukan persetujuan akhir. AI mungkin boleh membuat draf permintaan pembayaran, tetapi tidak otomatis boleh mengeksekusi transfer. AI mungkin boleh mendeteksi dokumen yang kurang, tetapi belum tentu boleh langsung menolak pengajuan. Pembedaan seperti ini merupakan inti dari apa yang sering disebut sebagai bounded autonomy: otonomi diberikan secara terbatas, sesuai dengan tingkat risiko proses, bukan secara menyeluruh.
Pendekatan tersebut sejalan dengan panduan AWS yang menekankan bahwa tingkat agency seharusnya diberikan sesuai kebutuhan workload, dan tidak semua workflow membutuhkan tingkat otonomi yang sama [2]. Artinya, tujuan enterprise bukan memberi AI kebebasan maksimum, melainkan merancang tingkat otonomi yang tepat. Pada aktivitas berisiko rendah, otomatisasi penuh mungkin layak. Pada aktivitas yang berdampak pada keuangan, kepatuhan, kesehatan, atau keputusan penting terhadap pelanggan, persetujuan manusia dapat tetap diwajibkan. Jadi, pertanyaannya bukan apakah AI mampu bertindak, melainkan tindakan apa yang layak dipercayakan kepada AI dalam batas kontrol yang dapat dipertanggungjawabkan.
Di sinilah peran human-in-the-loop harus dipahami secara tepat. Dalam sistem yang matang, keterlibatan manusia bukan sekadar mekanisme darurat ketika AI gagal, melainkan checkpoint arsitektural yang sengaja ditempatkan pada titik keputusan tertentu berdasarkan tier risiko [2]. Misalnya, dalam underwriting, sebuah kasus dengan dokumen lengkap, kondisi medis normal, konsistensi data tinggi, dan hasil evaluasi yang jelas mungkin bisa diproses secara straight-through. Sebaliknya, jika ada kondisi medis tidak biasa, data yang bertentangan, skor keyakinan rendah, atau nilai pertanggungan yang mendekati batas reasuransi, orchestration layer dapat secara otomatis mengeskalasi kasus itu kepada underwriter manusia. Dengan desain seperti ini, manusia tidak perlu menyentuh setiap transaksi, tetapi tetap memegang otoritas atas pengecualian, area ambigu, dan keputusan berdampak tinggi.
Contoh underwriting membantu memperjelas bedanya agent dengan sistem agentic. Jika ada satu Underwriting Agent yang menerima data usia, pekerjaan, BMI, deklarasi medis, hasil pemeriksaan, dan informasi finansial, lalu menghasilkan rekomendasi seperti standard, substandard, postpone, atau decline, maka itu bisa disebut agent selama ia benar-benar memakai reasoning, workflow, dan tools [1][2]. Namun sistem menjadi lebih agentic ketika terdapat lapisan orkestrasi yang mengelola beberapa specialist agents, menggabungkan hasil mereka, menjalankan aturan deterministik, menerapkan guardrail, memeriksa ambang risiko, dan menentukan kapan manusia harus turun tangan. Pada tahap itu, kecerdasan tidak lagi hanya berada dalam satu model, tetapi tersebar dalam keseluruhan desain proses bisnis.
Implikasinya sangat besar bagi arsitektur enterprise. Organisasi tidak cukup hanya memilih model yang paling cerdas. Mereka harus memikirkan identitas dan kontrol akses, pengelolaan state dan memory, tata kelola API, pencatatan keputusan, mekanisme rollback, observability, audit trail, fallback, kepemilikan proses, hingga tanggung jawab akhir. NIST menekankan bahwa manajemen risiko AI tidak berhenti pada tahap pengembangan model, tetapi harus menjadi bagian dari seluruh lifecycle AI, mulai dari desain, pengembangan, penggunaan, evaluasi, hingga operasi berkelanjutan [4]. Untuk sistem agentic, prinsip ini menjadi semakin penting karena output AI dapat berubah menjadi tindakan aktual. Kualitas reasoning saja tidak cukup; tindakan juga harus bisa dihentikan, direview, dilacak, dan dipertanggungjawabkan.
Dengan demikian, adopsi agentic AI bukan sekadar upgrade teknologi dari chatbot ke agent. Ia menuntut enterprise memikirkan ulang bagaimana sistem digital bekerja sebagai bagian dari model operasi perusahaan. Pertanyaan strategisnya bergeser dari “model mana yang paling baik?” menjadi “bagaimana AI boleh berpartisipasi secara aman dalam workflow bisnis?” Pergeseran pertanyaan ini penting karena terlalu banyak inisiatif AI berhenti pada eksperimen kemampuan model, padahal tantangan produksi justru terletak pada integrasi dengan proses nyata, kontrol internal, dan kewenangan tindakan.
Data kesiapan organisasi memperkuat urgensi pembedaan ini. Deloitte melaporkan, berdasarkan survei terhadap lebih dari 500 pemimpin bisnis dan TI di Amerika Serikat, bahwa 74% responden memperkirakan hampir separuh proses bisnis akan dirancang ulang atau dibangun kembali di sekitar AI agents dalam empat tahun ke depan [5]. Namun, hanya 5% yang menyatakan proses bisnis mereka sangat siap untuk AI agents, dan hanya 15% yang telah menskalakan adopsi multi-agent lintas fungsi yang terorkestrasi [5]. Angka-angka ini tidak otomatis mewakili semua industri atau semua negara, karena merupakan hasil survei Deloitte, tetapi tetap menunjukkan kesenjangan yang penting antara ambisi adopsi dan kesiapan operasional [5].
Kesenjangan tersebut menunjukkan perbedaan antara having agents dan becoming agentic. Membuat prototipe agent saat ini relatif mudah. Dengan model bahasa besar, beberapa API, dan tools yang sesuai, sebuah tim bahkan dapat menghasilkan demo fungsional dalam waktu singkat. Namun membangun sistem agentic yang layak dipakai enterprise jauh lebih sulit, karena perusahaan harus memastikan interoperabilitas data, API yang aman, batas kewenangan yang jelas, kontrol identitas, logging, pengawasan manusia, serta kesesuaian dengan kebijakan risiko dan kepatuhan. Singkatnya, menambah agent ke dalam aplikasi belum tentu mengubah organisasi menjadi enterprise yang agentic.
Dalam praktiknya, agentic AI juga tidak berarti semua proses harus dibuat semakin otonom. Justru, salah satu prinsip engineering yang paling relevan untuk enterprise adalah tidak memakai otonomi jika determinisme sudah memadai. Pada proses yang langkah-langkahnya stabil, aturannya jelas, dan toleransi terhadap variasi rendah, workflow tradisional, rule engine, atau orkestrasi API konvensional sering kali lebih dapat diprediksi dan lebih mudah diaudit. Agent lebih tepat digunakan pada bagian proses yang membutuhkan interpretasi dokumen tidak terstruktur, penalaran kontekstual, penanganan ketidakpastian, atau adaptasi terhadap informasi yang berubah. Dengan kata lain, agentic AI seharusnya melengkapi arsitektur enterprise, bukan menggantikan seluruh sistem yang sudah bekerja baik.
Prinsip ini penting untuk menghindari apa yang sering disebut sebagai agent washing: kecenderungan melabeli hampir semua otomatisasi sebagai AI agent, padahal sebenarnya hanya workflow biasa dengan model bahasa di salah satu tahap. Risiko dari pendekatan seperti itu adalah meningkatnya kompleksitas, biaya, latensi, serta permukaan serangan, tanpa peningkatan nilai bisnis yang sebanding. Karena itu, penilaian yang lebih sehat bagi enterprise bukan “bisakah kita memasang agent di sini?”, melainkan “apakah proses ini benar-benar membutuhkan agency?” Jika jawabannya tidak, workflow yang lebih deterministik mungkin justru lebih tepat.
Dari perspektif tata kelola, perbedaan antara agent dan sistem agentic juga menentukan desain observability. Pada aplikasi tradisional, pencatatan biasanya fokus pada request, response, error, dan transaksi. Pada sistem agentic, organisasi perlu mengetahui data apa yang diakses agent, tools apa yang dipanggil, instruksi apa yang diterima, aturan bisnis apa yang diperiksa, keputusan apa yang direkomendasikan, tindakan apa yang diusulkan, tindakan mana yang sungguh dieksekusi, dan apakah ada persetujuan manusia sebelum eksekusi dilakukan. Tanpa observability seperti ini, auditability dan accountability akan sangat lemah. Padahal, justru pada sistem yang dapat bertindak, jejak keputusan menjadi kebutuhan inti, bukan tambahan.
Pada industri yang diatur ketat seperti asuransi, perbankan, kesehatan, dan sektor publik, implikasinya bahkan lebih nyata. Keputusan yang terlihat sebagai “rekomendasi model” dapat berubah menjadi tindakan yang menyentuh hak pelanggan, status kontrak, pembayaran, atau kewajiban regulasi. Karena itu, desain yang rasional umumnya bukan menyerahkan seluruh keputusan kepada model bahasa besar, melainkan mengombinasikan reasoning AI, aturan bisnis deterministik, data enterprise, otoritas manusia, dan audit trail. AI sangat kuat untuk memahami dokumen tidak terstruktur, merangkum, mengklasifikasi, menghubungkan informasi lintas sumber, dan membantu penilaian awal. Sebaliknya, software tradisional tetap unggul untuk kontrol otorisasi, batas regulasi, integritas transaksi, perhitungan, dan aturan keras yang tidak boleh ambigu.
Kesimpulannya, pembeda terpenting antara AI agent dan agentic AI bukanlah kecerdasan model semata, melainkan tingkat partisipasi AI dalam operasi bisnis. Agent adalah pelaku kerja digital yang dapat mengeksekusi tugas atau workflow atas nama pengguna [1][2]. Sistem yang sungguh agentic adalah desain operasi yang mengoordinasikan pelaku digital itu bersama tools, data, software enterprise, kontrol, dan otoritas manusia untuk mencapai hasil bisnis yang spesifik dan dapat diaudit [2][4]. Perbedaan ini sangat penting bagi enterprise karena saat AI mulai bisa bertindak, tantangannya bergeser dari memilih model yang pintar menjadi mengendalikan aksi, akses, risiko, dan akuntabilitas di seluruh proses bisnis [1][3][4].
Dengan demikian, jika harus diringkas dalam satu kalimat untuk forum enterprise: AI agent adalah digital worker, sedangkan genuinely agentic system adalah model operasi yang mengoordinasikan digital workers, sistem enterprise, data, aturan bisnis, dan otoritas manusia untuk menghasilkan business outcome. Di situlah alasan mengapa perbedaannya sangat penting. Mendeploy satu agent terutama adalah persoalan teknologi; membangun sistem yang sungguh agentic sudah menjadi persoalan arsitektur enterprise, governance, keamanan, dan transformasi organisasi. Pada akhirnya, pertanyaan terbesar bukan lagi apakah AI bisa bernalar, melainkan seberapa jauh perusahaan siap memberi kewenangan bertindak kepada AI, di bawah batas apa, dengan kontrol seperti apa, dan dengan siapa yang tetap memikul tanggung jawab akhir.
- [1] OpenAI, A practical guide to building agents: https://openai.com/business/guides-and-resources/a-practical-guide-to-building-ai-agents/
- [2] AWS Well-Architected, Agentic AI Lens: Definitions: https://docs.aws.amazon.com/wellarchitected/latest/agentic-ai-lens/definitions.html
- [3] OWASP GenAI Security Project, Agentic Threats Navigator: https://genai.owasp.org/resource/owasp-gen-ai-security-project-agentic-threats-navigator/
- [4] NIST, Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile: https://www.nist.gov/publications/artificial-intelligence-risk-management-framework-generative-artificial-intelligence
- [5] Deloitte US, AI Agents are Only the Beginning: Deloitte Survey Examines the AI Readiness Gap and Reveals How Enterprises Can Prepare for Agentic Success: https://www.deloitte.com/us/en/about/press-room/deloitte-survey-examines-ai-readiness-agentic-ai-success.html
Sumber Referensi
- OpenAI — A practical guide to building agents
- AWS Well-Architected — Agentic AI Lens: Definitions
- OWASP GenAI Security Project — Agentic Threats Navigator
- NIST — Artificial Intelligence Risk Management Framework: Generative Artificial Intelligence Profile
- Deloitte US — AI Agents are Only the Beginning: Deloitte Survey Examines the AI Readiness Gap and Reveals How Enterprises Can Prepare for Agentic Success