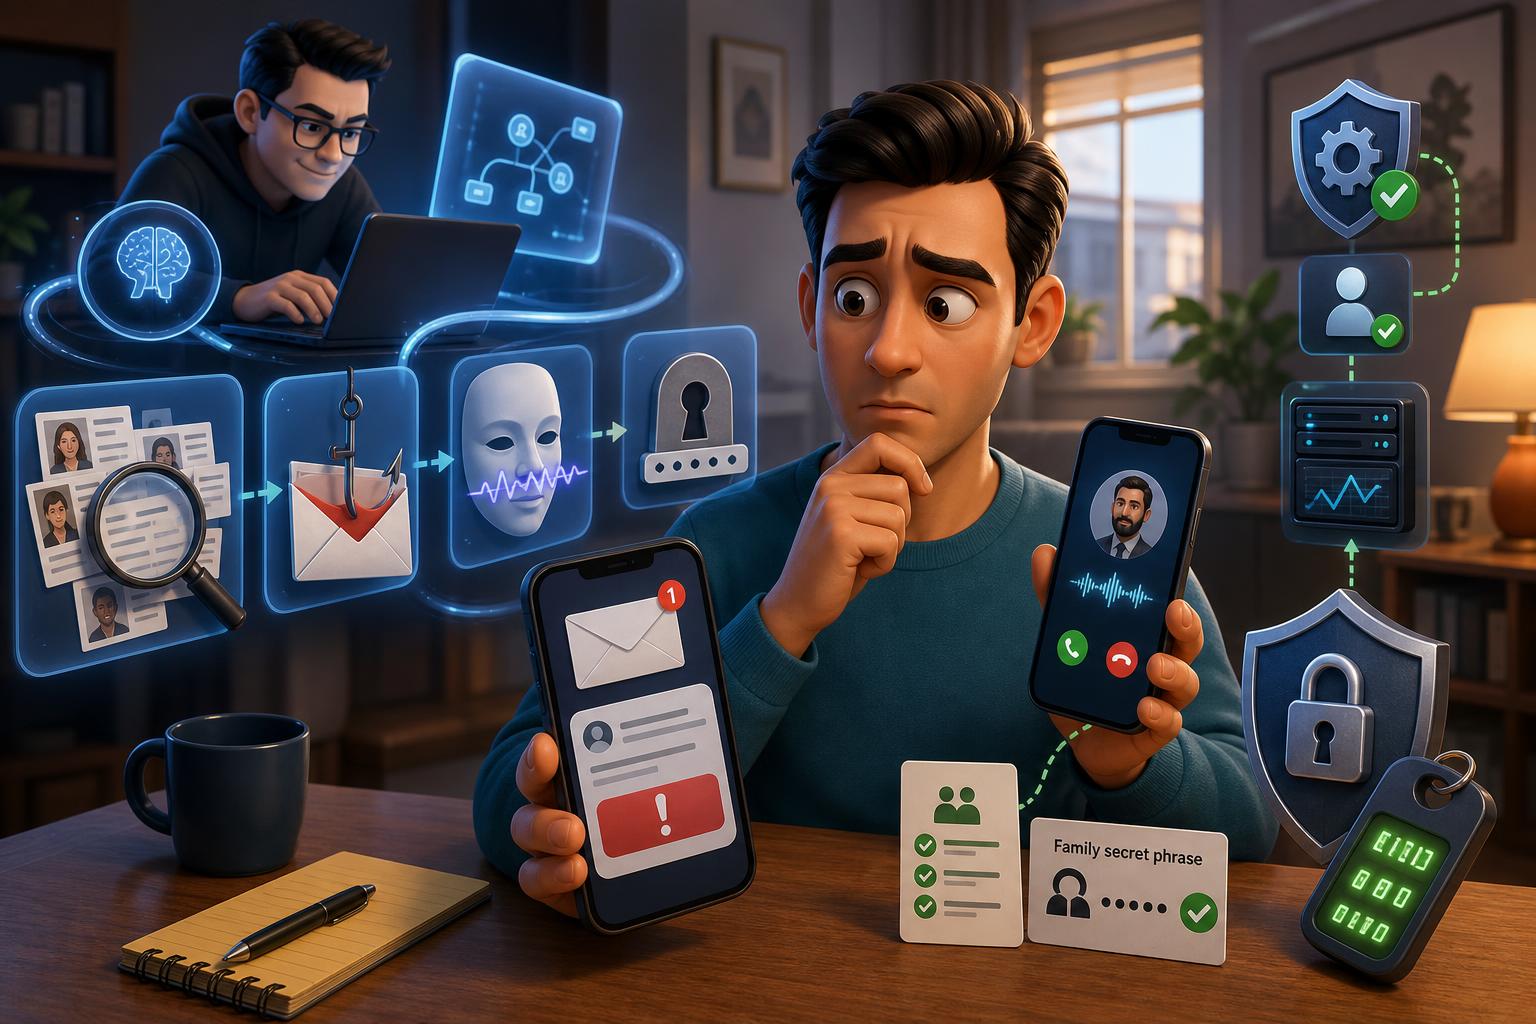
Kecerdasan buatan atau artificial intelligence (AI) memang dapat digunakan untuk serangan siber, dan hal ini bukan lagi sekadar kemungkinan teoretis. Penilaian National Cyber Security Centre (NCSC) menyebut AI hampir pasti akan meningkatkan volume dan dampak ancaman siber dalam jangka dekat. Hingga 2027, AI juga dinilai sangat mungkin menaikkan frekuensi serta intensitas intrusi, terutama melalui riset kerentanan dan pengembangan eksploit yang dibantu AI. Namun, ada batas penting yang perlu dipahami: sampai 2027, ancaman yang paling menonjol diperkirakan tetap berupa evolusi dari taktik lama, bukan ledakan serangan baru yang sepenuhnya otonom tanpa keterlibatan manusia. Dengan kata lain, pelaku manusia yang terampil masih tetap berada di dalam siklus serangan. [1][5]
Artinya, masa depan ancaman siber dalam waktu dekat bukanlah gambaran “robot hacker” yang sepenuhnya mandiri menyerang semua sistem sekaligus. Yang lebih realistis adalah serangan yang menjadi lebih pintar, lebih murah dijalankan, lebih cepat diskalakan, dan lebih meyakinkan dari sisi penyamaran. AI memberi keuntungan besar terutama dalam mempercepat pekerjaan yang sebelumnya sudah dilakukan penyerang: mengumpulkan informasi target, menyusun pesan tipu daya yang terdengar natural, mengolah data hasil pencurian, dan mengotomatisasi sebagian tahapan serangan. [1][5]
Dari sudut pandang pertahanan, perubahan ini sangat penting. Jika sebelumnya banyak orang masih bisa mengenali email atau pesan palsu karena bahasanya kaku, salah eja, atau terasa tidak alami, maka AI membantu pelaku menyempurnakan kualitas konten. NCSC secara khusus memetakan bahwa peningkatan paling nyata saat ini ada pada reconnaissance dan social engineering. Bagi pelaku yang kurang terampil, AI bahkan memberi peningkatan signifikan dari basis kemampuan yang rendah, terutama pada area social engineering, phishing, dan password-related attacks. Kesimpulannya jelas: AI menurunkan hambatan masuk bagi penyerang pemula untuk membuat serangan yang lebih meyakinkan dan lebih mudah diperbanyak. [1]
Reconnaissance sendiri dapat dipahami sebagai tahap pengintaian. Dalam tahap ini, pelaku mengumpulkan sebanyak mungkin informasi tentang individu atau organisasi target, misalnya struktur jabatan, gaya komunikasi, mitra kerja, alamat email, atau konteks proyek tertentu. AI mempercepat proses memilah informasi yang tersebar di internet atau platform digital, sehingga serangan dapat dibuat jauh lebih personal. Ketika serangan terasa relevan dengan kondisi korban, peluang korban percaya pun meningkat. Ini bukan berarti AI menciptakan teknik yang sepenuhnya baru, melainkan memperhalus teknik lama sehingga lebih efisien dan lebih sulit diabaikan. [1]
Aspek lain yang patut diwaspadai adalah social engineering yang diperkuat AI. Bentuknya dapat berupa email phishing yang bahasanya rapi, pesan singkat yang terlihat mendesak, hingga panggilan suara yang meniru identitas orang tertentu. Dalam konteks ini, AI bukan hanya alat untuk menulis teks, tetapi juga alat untuk membangun ilusi kepercayaan. Pelaku dapat menyesuaikan gaya bahasa, nada urgensi, bahkan identitas yang ditiru agar sesuai dengan karakter target. Di sinilah risiko terbesar muncul: manusia tetap menjadi titik masuk yang paling mudah dimanipulasi ketika prosedur verifikasi diabaikan. [1][4]
Contoh nyata sudah dilaporkan oleh FBI. Dalam kampanye berbahaya yang berjalan sejak April 2025, aktor jahat menggunakan pesan suara hasil generasi AI serta smishing untuk menyamar sebagai pejabat senior Amerika Serikat. Tujuannya adalah membangun kepercayaan, lalu mengarahkan korban ke platform lain atau ke tautan berbahaya untuk mencuri kredensial. FBI secara eksplisit menjelaskan bahwa vishing kini dapat memanfaatkan suara sintetis yang sangat meyakinkan. Fakta ini penting karena menunjukkan bahwa penggunaan AI dalam serangan siber sudah hadir dalam operasi penyamaran yang terarah, bukan hanya dalam eksperimen laboratorium atau wacana futuristik. [2]
Dari sisi konsumen, Federal Trade Commission (FTC) juga menyoroti pola yang sangat relevan untuk pencegahan sehari-hari. Penipu dapat mengkloning suara orang terdekat hanya dari klip audio pendek yang diperoleh dari konten online. Modusnya sering dikaitkan dengan skema “family emergency”, yaitu korban dibuat panik oleh panggilan yang seolah datang dari anggota keluarga yang sedang dalam bahaya dan membutuhkan bantuan uang segera. Walaupun sumber ini berfokus pada penipuan berbasis voice cloning, maknanya lebih luas: AI memperkuat social engineering yang sering menjadi pintu masuk kompromi akun, pencurian dana, atau kebocoran informasi sensitif. [3]
Joint Cybersecurity Information Sheet dari NSA, FBI, dan CISA menambah konteks penting. Dokumen tersebut menekankan bahwa alat deepfake dan generative AI menjadi semakin baik, semakin cepat, dan semakin murah. Hambatan teknis dan biaya untuk penyalahgunaan terus menurun. Bahkan, media sintetis diperkirakan makin realistis, sementara audio sintetis dapat menangkap karakteristik suara seseorang hanya dari beberapa detik data referensi. Namun, dokumen yang sama juga mengingatkan bahwa alat deteksi memiliki keterbatasan, termasuk risiko false positive. Karena itu, pertahanan tidak boleh bergantung pada satu teknologi deteksi tunggal. [4]
Jika dirangkum, ancaman AI dalam serangan siber saat ini paling kuat pada kombinasi antara teknik lama dan alat baru. Email phishing menjadi lebih natural. Penyamarannya menjadi lebih kredibel lewat suara atau video sintetis. Waktu antara pengungkapan kerentanan dan munculnya eksploit dapat makin menyusut, terutama bagi organisasi yang lambat menambal sistem. NCSC menilai bahwa AI hampir pasti akan mempercepat eksploitasi terhadap kerentanan yang sudah diketahui, dan ini membuat organisasi dengan patching yang lemah berada dalam posisi semakin rentan. [1][5]
Di titik ini, penting untuk membedakan fakta, analisis, dan opini. Faktanya, lembaga resmi seperti NCSC, FBI, FTC, serta dokumen bersama NSA/FBI/CISA telah mengonfirmasi bahwa AI sudah dipakai atau dinilai sangat mungkin meningkatkan ancaman siber. Analisis yang masuk akal dari fakta tersebut adalah bahwa serangan akan menjadi lebih personal, lebih cepat, dan lebih hemat biaya bagi pelaku. Opini yang sebaiknya dihindari adalah klaim berlebihan bahwa seluruh serangan siber kini sudah digerakkan AI atau bahwa manusia tidak lagi berperan. Sumber yang tersedia tidak mendukung kesimpulan ekstrem seperti itu. Bahkan NCSC justru menegaskan bahwa sampai 2027, manusia terampil masih diperlukan dalam loop serangan. [1][5]
Lalu, bagaimana cara menghindari serangan siber yang diperkuat AI? Prinsip paling penting adalah menggeser fokus dari “apakah konten ini tampak palsu?” menjadi “apakah identitas dan permintaan ini sudah diverifikasi melalui proses yang benar?”. Perubahan sudut pandang ini krusial karena kualitas konten palsu akan terus membaik. Dalam banyak kasus, mengandalkan firasat atau kemampuan mata telanjang untuk mendeteksi keanehan tidak lagi cukup. Yang lebih penting adalah disiplin prosedural. [2][4]
Tips pertama adalah selalu memverifikasi identitas melalui kanal terpisah. FBI menyarankan agar penerima pesan meneliti nomor atau organisasi yang menghubungi, lalu menghubungi balik lewat nomor yang sudah diketahui valid. FTC juga memberi anjuran serupa: jangan langsung percaya pada suara yang terdengar seperti orang yang dikenal; telepon langsung orang tersebut atau hubungi keluarga dan temannya melalui jalur yang Anda percaya. Ini adalah pertahanan paling praktis terhadap voice cloning, vishing, dan berbagai bentuk impersonation. Jika sebuah permintaan benar-benar sah, verifikasi tambahan seharusnya tidak menjadi masalah. [2][3]
Dalam praktiknya, verifikasi kanal terpisah berarti tidak membalas langsung di utas, nomor, atau aplikasi yang dipakai pelaku. Misalnya, jika ada pesan yang mengatasnamakan atasan dan meminta tindakan mendesak, hubungi nomor kantor resmi atau kontak yang sebelumnya sudah tersimpan. Jika ada panggilan yang terdengar seperti anggota keluarga meminta uang darurat, tutup panggilan lalu telepon nomor pribadinya yang biasa Anda gunakan. Logika utamanya sederhana: identitas tidak boleh dianggap sah hanya karena nama, foto, suara, atau gaya bahasanya terlihat cocok. [2][3]
Tips kedua adalah jangan mengklik tautan, membuka lampiran, atau memasang file apa pun sebelum melakukan verifikasi independen. FBI menegaskan bahwa pelaku sering memindahkan korban ke platform lain lalu mengirim tautan berbahaya untuk mencuri login. Dalam konteks AI, ancamannya makin besar karena pesan pengantar menuju tautan tersebut bisa dibuat sangat meyakinkan dan nyaris tanpa kesalahan bahasa. Karena itu, keputusan aman bukan ditentukan oleh seberapa profesional sebuah pesan terlihat, melainkan apakah Anda bisa mengonfirmasi keabsahannya secara terpisah. [2]
Tips ketiga adalah mengaktifkan multi-factor authentication atau MFA, dan tidak pernah membagikan kode MFA kepada siapa pun. FBI secara eksplisit merekomendasikan 2FA/MFA serta menekankan agar kode tidak dibagikan lewat email, SMS, atau aplikasi pesan. Untuk organisasi, dokumen Joint CSI juga menempatkan MFA sebagai lapisan penting dalam komunikasi sensitif dan transaksi keuangan. Perlu dipahami, MFA bukan obat untuk semua ancaman, tetapi tetap menjadi penghalang penting ketika kredensial berhasil dicuri. Banyak serangan berhasil bukan karena sistem tanpa pertahanan, melainkan karena lapisan pertahanan tambahan tidak diaktifkan atau justru diserahkan sendiri oleh korban. [2][4]
Tips keempat adalah menggunakan secret word atau secret phrase dalam keluarga, atau menerapkan prosedur verifikasi internal yang setara di organisasi. FBI merekomendasikan kata rahasia keluarga untuk membantu membedakan permintaan yang sah dari skema impersonation. Di lingkungan organisasi, Joint CSI mendorong prosedur real-time identity verification dan liveness testing untuk komunikasi sensitif. Pelajaran pentingnya adalah identitas harus dibuktikan dengan mekanisme yang tidak mudah dipalsukan hanya dengan suara, wajah, atau teks. Dalam dunia yang dipenuhi konten sintetis, bukti identitas perlu bertumpu pada proses, bukan semata persepsi. [2][4]
Tips kelima adalah mewaspadai tanda bahaya pada permintaan pembayaran. FTC menyoroti bahwa permintaan transfer kawat, kripto, atau gift card merupakan red flag yang sangat kuat. FBI juga memperingatkan agar tidak mengirim uang atau kripto sebelum melakukan konfirmasi independen. Pola ini penting karena serangan yang diperkuat AI sering bertujuan menimbulkan kepanikan dan mendesak korban mengambil keputusan finansial secepat mungkin. Semakin mendesak permintaannya, semakin besar alasan untuk berhenti sejenak dan memverifikasi. Dalam banyak kasus, rasa terburu-buru adalah alat manipulasi yang sengaja diciptakan pelaku. [2][3]
Tips keenam adalah memeriksa kejanggalan halus, tetapi tidak mengandalkannya sebagai satu-satunya pertahanan. FBI menyebut beberapa ciri seperti ejaan aneh, URL yang mirip tetapi bukan asli, gerakan yang tidak alami, jeda suara, atau artefak visual. Joint CSI menambahkan pentingnya memeriksa sumber media, metadata, reverse image search, serta analisis audio dan visual. Namun, kedua sumber tersebut secara implisit menunjukkan bahwa kualitas konten AI terus membaik. Karena itu, indikator visual atau audio sebaiknya dipakai sebagai sinyal tambahan, bukan sebagai satu-satunya dasar keputusan. Jika tidak ada kejanggalan yang terlihat pun, verifikasi prosedural tetap harus dijalankan. [2][4]
Tips ketujuh adalah menjaga hygiene keamanan dasar: patching, least privilege, dan monitoring. Ini mungkin terdengar klasik, tetapi justru menjadi semakin penting dalam era AI. NCSC menilai bahwa AI akan sangat membantu eksploitasi terhadap kerentanan yang sudah diketahui. Laporan hingga 2027 juga menyoroti bahwa waktu dari disclosure kerentanan ke eksploitasi telah menyusut menjadi hitungan hari, dan AI hampir pasti akan mempercepatnya lagi, terutama pada sistem yang lambat memasang patch. Dengan kata lain, AI tidak menggantikan prinsip keamanan lama; AI membuat kelalaian terhadap prinsip-prinsip itu menjadi jauh lebih mahal akibatnya. [1][5]
Bagi individu, hygiene dasar berarti memastikan perangkat dan aplikasi diperbarui, tidak menggunakan kata sandi lemah atau berulang, serta tidak sembarangan memberikan akses ke akun. Bagi organisasi, hygiene dasar harus diterjemahkan menjadi disiplin operasional: patch management yang cepat, pembatasan hak akses sesuai kebutuhan, pemantauan anomali, dan jalur eskalasi insiden yang jelas. Sumber yang tersedia tidak memberikan daftar teknis yang lebih luas di luar poin-poin tersebut, sehingga penting untuk jujur bahwa rekomendasi ini dibatasi pada mitigasi yang secara eksplisit didukung oleh referensi yang diberikan. [1][5]
Ada pula pelajaran strategis yang perlu dipahami pembaca. Karena AI paling efektif saat dipadukan dengan data yang berlimpah, jejak digital yang tidak terkendali dapat meningkatkan paparan terhadap social engineering. Semakin banyak sampel suara, video, gaya komunikasi, dan konteks pribadi yang tersedia secara terbuka, semakin mudah pelaku menyusun skenario penipuan yang masuk akal. Namun, berdasarkan sumber yang tersedia, kita tidak memiliki angka kuantitatif untuk menyatakan seberapa besar kontribusi setiap jenis data terhadap keberhasilan serangan. Karena itu, kesimpulan yang aman adalah bahwa kehati-hatian dalam membagikan informasi publik perlu dipandang sebagai bagian dari pengurangan risiko, bukan jaminan perlindungan penuh. [3][4]
Untuk organisasi, masa depan serangan yang lebih pintar dan otomatis berarti kebijakan keamanan harus mengantisipasi bahwa pesan palsu akan tampak semakin profesional dan panggilan palsu akan semakin sukar dibedakan dari komunikasi asli. Maka, pelatihan keamanan tidak cukup hanya mengajarkan pegawai agar “mencari typo”. Pelatihan perlu menanamkan prosedur: siapa yang harus dihubungi untuk verifikasi, bagaimana mengonfirmasi instruksi pembayaran, kapan permintaan perubahan rekening harus ditolak sampai diverifikasi, dan bagaimana memperlakukan permintaan kode MFA. Dalam banyak kasus, serangan dapat diputus bukan karena karyawan mampu mengenali AI, melainkan karena karyawan mematuhi proses verifikasi yang tidak bisa dilompati oleh pelaku. [2][4]
Untuk keluarga dan pengguna rumahan, prinsip yang sama berlaku. Jika ada panggilan yang mengaku berasal dari anggota keluarga dalam keadaan darurat, gunakan kata rahasia atau ajukan pertanyaan yang jawabannya tidak mudah diperoleh dari media sosial. Setelah itu, lakukan panggilan balik ke nomor yang biasa dipakai. Jangan langsung mengirim uang hanya karena suara terdengar mirip. FTC menekankan bahwa penipu mengandalkan kepanikan dan dorongan untuk bertindak cepat sebelum korban sempat berpikir jernih. Menunda beberapa menit untuk verifikasi dapat menjadi langkah yang menyelamatkan. [3]
Penting juga untuk memahami keterbatasan penilaian yang ada. Laporan NCSC banyak menggunakan bentuk assessment intelijen probabilistik, bukan angka pasti tentang berapa persen serangan global sudah memakai AI. Ini bukan kelemahan, melainkan karakter dari penilaian ancaman strategis. Artinya, sumber-sumber tersebut sangat kuat untuk membantu kita memahami arah tren, jenis peningkatan risiko, dan langkah mitigasi yang masuk akal, tetapi tidak bisa dipakai untuk membuat klaim numerik yang tidak tersedia di datanya. Sikap yang tepat adalah menggunakan temuan itu sebagai dasar kewaspadaan dan pembenahan proses, bukan sebagai bahan sensasi. [1][5]
Dari seluruh paparan di atas, kesimpulan utamanya adalah bahwa AI memang bisa digunakan untuk serangan siber, dan penggunaannya sudah terlihat nyata pada penyamaran, phishing, vishing, pemrosesan informasi, dan percepatan sebagian rantai serangan. Dalam waktu dekat, ancaman terbesar bukanlah lahirnya gelombang serangan otonom total, melainkan peningkatan efektivitas teknik lama melalui AI. Serangan akan terasa lebih personal, lebih cepat, lebih murah dijalankan, dan lebih sulit dibedakan dari komunikasi asli. [1][2][4][5]
Karena itu, strategi bertahan yang paling masuk akal bukan mengejar kemampuan menebak apakah sesuatu dibuat AI atau tidak, melainkan memperkuat disiplin verifikasi. Verifikasi lewat kanal terpisah, jangan klik tautan sebelum konfirmasi independen, aktifkan MFA dan jangan bagikan kodenya, gunakan secret phrase atau prosedur verifikasi identitas, waspadai permintaan pembayaran yang tidak biasa, cek kejanggalan tanpa bergantung sepenuhnya padanya, dan jangan abaikan patching serta hygiene keamanan dasar. Justru di era AI, kebiasaan keamanan yang terdengar sederhana menjadi semakin menentukan. [1][2][3][4][5]
Pada akhirnya, pertanyaan yang paling relevan bukan lagi “apakah AI dipakai untuk menyerang?”, melainkan “apakah kita sudah menyesuaikan cara bertahan?”. Jika jawabannya belum, maka risiko terbesar bukan hanya kecanggihan AI itu sendiri, tetapi kebiasaan lama yang masih mempercayai suara, tampilan, atau urgensi tanpa verifikasi. Di masa depan serangan yang lebih pintar dan otomatis, ketelitian proses akan menjadi pertahanan yang jauh lebih penting daripada sekadar intuisi. [2][4][5]
Sumber Referensi
- The near-term impact of AI on the cyber threat | National Cyber Security Centre
- Senior U.S. Officials Impersonated in Malicious Messaging Campaign — FBI
- Scammers use AI to enhance their family emergency schemes | Consumer Advice
- media.defense.gov
- Impact of AI on cyber threat from now to 2027 | National Cyber Security Centre