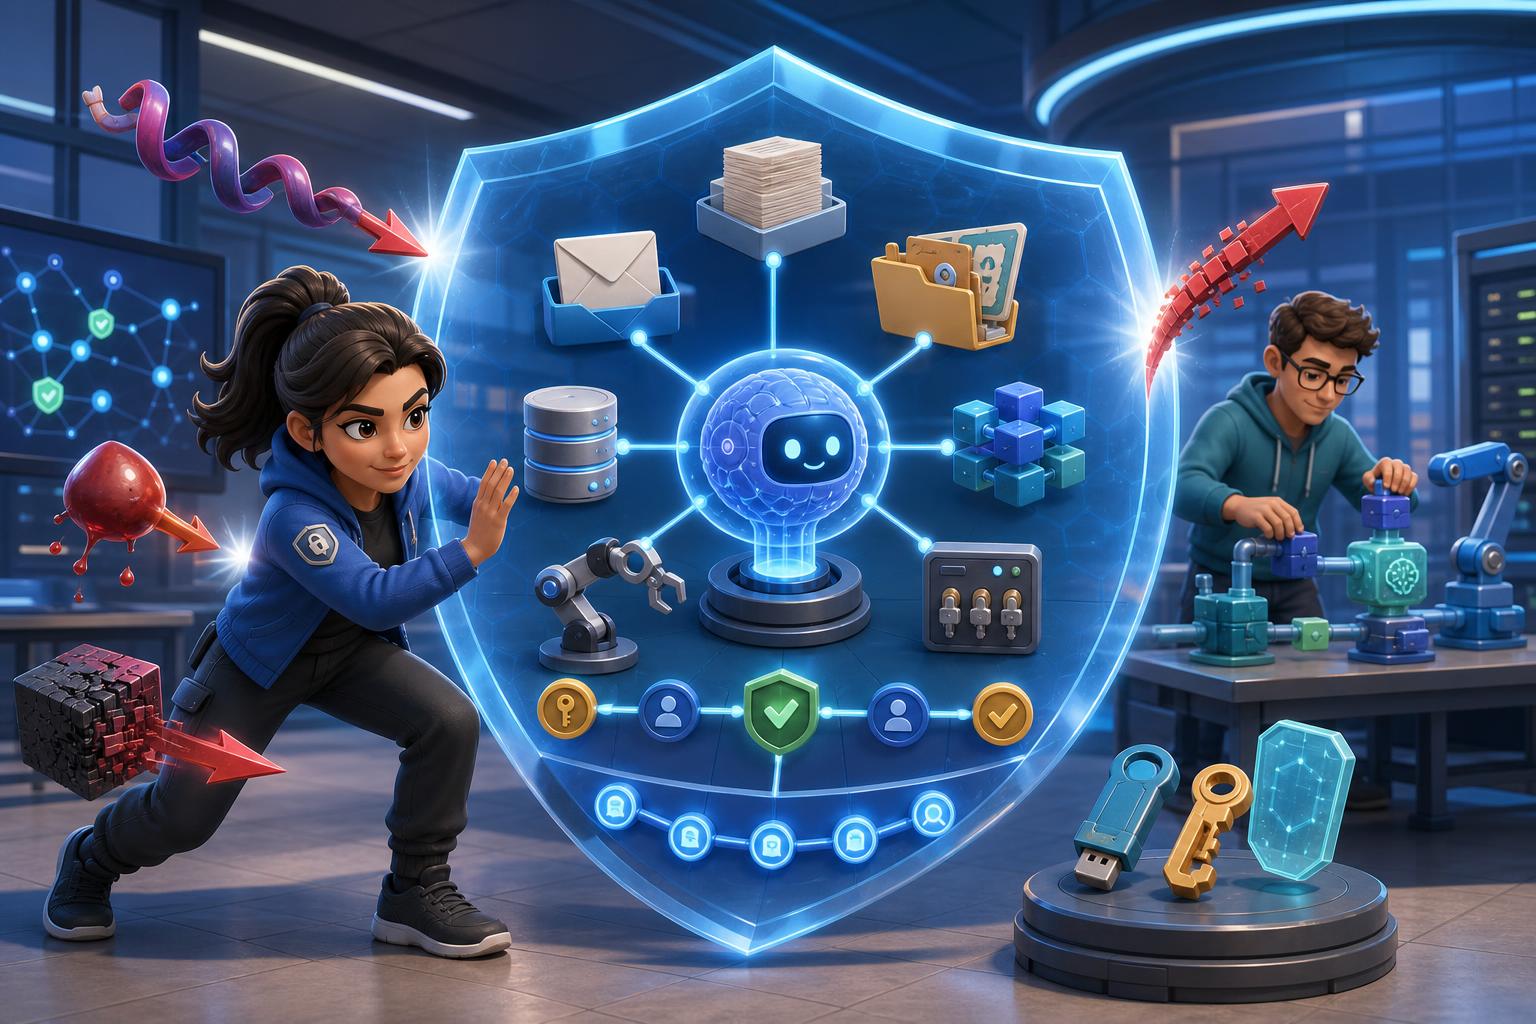
Dalam beberapa tahun terakhir, AI Engineer menjadi salah satu profesi yang paling menonjol di industri teknologi. Perusahaan dari berbagai sektor berlomba membangun chatbot, sistem rekomendasi, otomasi dokumen, analitik prediktif, hingga agent berbasis model bahasa besar. Dorongan ini masuk akal: AI menjanjikan efisiensi, percepatan inovasi, dan pengalaman pelanggan yang lebih baik.
Namun, ketika AI mulai dipakai bukan hanya sebagai eksperimen melainkan sebagai bagian dari proses bisnis inti, pertanyaan yang muncul berubah. Fokusnya tidak lagi sebatas: bagaimana membuat model bekerja, bagaimana menurunkan latensi, atau bagaimana meningkatkan akurasi. Fokusnya bergeser ke pertanyaan yang lebih mendasar dan lebih strategis: apakah sistem AI ini aman, apakah data yang masuk dan keluar terlindungi, apakah model bisa dimanipulasi, apakah keputusan yang diambil dapat diaudit, dan apakah implementasinya sesuai dengan kebijakan internal maupun regulasi yang berlaku.
Di titik inilah peran AI Security Engineer menjadi sangat penting. Jika AI Engineer bertugas membuat sistem semakin mampu, maka AI Security Engineer bertugas memastikan kemampuan itu tidak berubah menjadi sumber risiko. Dalam konteks karier jangka panjang, posisi ini menarik karena beroperasi di persimpangan antara teknologi, risiko, tata kelola, dan keamanan. Persimpangan seperti ini cenderung lebih tahan terhadap perubahan tren dibanding peran yang hanya berfokus pada pembangunan fitur.
Secara sederhana, AI Security Engineer dapat dipahami sebagai profesional yang mengamankan seluruh siklus hidup AI. Ia tidak hanya memikirkan keamanan model saat sudah aktif di produksi, tetapi juga keamanan data pelatihan, pipeline pengembangan, integrasi dengan alat lain, kontrol akses, kualitas output, hingga mekanisme pemantauan setelah sistem digunakan oleh banyak pihak. Tugasnya bukan sekadar "memasang pengaman" di ujung proses, melainkan merancang agar keamanan melekat sejak tahap desain.
Mengapa profesi ini menjadi semakin strategis? Karena AI memperkenalkan permukaan serangan yang berbeda dari aplikasi tradisional. Pada aplikasi biasa, tim keamanan umumnya berfokus pada server, basis data, API, identitas pengguna, jaringan, dan endpoint. Pada sistem AI, terutama yang menggunakan model bahasa besar dan agent, ada lapisan baru yang harus diamankan: prompt, konteks, embedding, vector store, koneksi ke alat eksternal, memori percakapan, kebijakan sistem, serta alur keputusan semi-otomatis yang dapat memicu tindakan nyata.
Bayangkan sebuah asisten internal perusahaan yang terhubung ke dokumen kebijakan, email, sistem tiket, dan basis data pengetahuan. Dari sudut pandang bisnis, ini tampak efisien. Dari sudut pandang keamanan, sistem semacam ini membuka banyak pertanyaan. Bagaimana jika pengguna menyisipkan instruksi yang membuat model mengabaikan aturan semula? Bagaimana jika model membocorkan informasi sensitif melalui ringkasan jawaban? Bagaimana jika output model diteruskan ke sistem lain tanpa validasi? Bagaimana jika sumber data yang diambil oleh sistem retrieval ternyata telah dirusak atau dimanipulasi? Pertanyaan-pertanyaan semacam ini bukan lagi isu teoritis, melainkan bagian dari desain sistem modern.
Karena itu, kebutuhan terhadap AI Security tidak muncul sebagai pelengkap, melainkan sebagai konsekuensi langsung dari adopsi AI. Setiap kali organisasi menambah otonomi pada sistem cerdas, mereka juga menambah risiko. Semakin besar akses yang diberikan ke model, semakin besar pula dampak bila model disalahgunakan, diarahkan secara keliru, atau menghasilkan keluaran yang salah namun dipercaya. Inilah alasan mengapa profesi AI Security Engineer berpotensi memiliki daya tahan karier yang kuat.
Untuk memahami perbedaannya dengan AI Engineer, kita perlu melihat orientasi utama kedua peran ini. AI Engineer biasanya fokus pada pembangunan dan optimasi: memilih model, menyiapkan data, melakukan fine-tuning, membangun pipeline inference, mengintegrasikan API, membuat sistem retrieval, dan memastikan performa teknis memenuhi kebutuhan produk. Keberhasilan peran ini biasanya diukur dari kualitas model, efisiensi, kecepatan pengembangan, dan kegunaan fitur.
Sementara itu, AI Security Engineer memiliki orientasi yang berbeda. Fokusnya adalah mengidentifikasi ancaman, menilai risiko, merancang kontrol, menguji penyalahgunaan, dan memastikan sistem AI tetap dapat dipercaya saat dipakai dalam kondisi nyata. Ia memikirkan bagaimana model bisa dipancing untuk mengungkap informasi terlarang, bagaimana agen dengan hak akses tertentu dapat diarahkan ke tindakan yang tak semestinya, bagaimana rantai pasok komponen AI dapat menjadi titik lemah, dan bagaimana organisasi dapat membuktikan bahwa sistemnya dikelola secara bertanggung jawab.
Perbedaan ini membuat keduanya sering bekerja berdampingan. AI Engineer mungkin berhasil membuat agent yang mampu membaca dokumen, menulis respons, dan menjalankan tugas otomatis. Namun tanpa lapisan pengamanan yang memadai, sistem yang sama bisa menjadi jalan masuk baru ke data sensitif atau proses kritikal perusahaan. Dengan kata lain, keberhasilan implementasi AI dalam skala besar semakin bergantung pada kualitas pengamanannya.
Salah satu alasan lain mengapa AI Security menjadi menarik adalah karena masalah yang ditangani lebih dekat dengan konsekuensi bisnis. Jika sebuah model menjawab kurang elegan, dampaknya mungkin terbatas pada pengalaman pengguna. Tetapi jika model membocorkan data pelanggan, menjalankan tindakan tanpa kontrol, atau menghasilkan keputusan yang memicu pelanggaran kebijakan, dampaknya bisa menjalar ke reputasi, legal, operasional, hingga kepercayaan publik. Profesi yang berhubungan langsung dengan pengendalian dampak semacam ini biasanya memiliki posisi yang lebih sulit digantikan.
Dalam praktiknya, ancaman terhadap sistem AI dapat muncul dari banyak sisi. Ada risiko manipulasi input, yaitu ketika penyerang menyusun masukan sedemikian rupa agar model mengikuti instruksi berbahaya. Ada risiko kebocoran informasi sensitif melalui output, baik karena model terlalu permisif maupun karena data rahasia ikut terbawa ke konteks. Ada pula risiko dari rantai pasok, misalnya model pihak ketiga, pustaka tambahan, plugin, atau dataset yang tidak diverifikasi dengan baik. Di lingkungan yang lebih kompleks, penyalahgunaan juga bisa terjadi pada komponen vector database, memori percakapan, maupun mekanisme tool calling.
Ancaman lain yang sering diremehkan adalah penanganan output. Banyak tim terlalu fokus pada keamanan input dan lupa bahwa output model juga harus dianggap tidak sepenuhnya tepercaya. Jika keluaran AI diteruskan begitu saja ke sistem lain, misalnya ke mesin pencari internal, sistem eksekusi, atau alur otomasi, maka model dapat menjadi perantara bagi injeksi perintah atau tindakan yang tidak semestinya. Dalam arsitektur agentic AI, masalah ini menjadi lebih serius karena model tidak hanya berbicara, tetapi juga bertindak.
Di sinilah AI Security Engineer memainkan peran desain. Ia perlu membantu organisasi menetapkan batas yang jelas: apa yang boleh diakses model, konteks apa yang boleh diproses, tindakan apa yang memerlukan persetujuan manusia, bagaimana audit trail disimpan, dan bagaimana kegagalan dikendalikan. Ia juga harus memikirkan prinsip hak akses minimum, pemisahan kewenangan, sanitasi input, validasi output, pembatasan memori, serta pemantauan perilaku model dari waktu ke waktu.
Dari sisi pasar kerja, peluang AI Security tampak besar bukan semata karena AI sedang populer, melainkan karena kebutuhan ini lahir dari dua tekanan sekaligus. Tekanan pertama datang dari adopsi teknologi yang terus melebar. Semakin banyak organisasi menggunakan AI untuk proses nyata, semakin besar kebutuhan akan pengamanan yang spesifik terhadap AI. Tekanan kedua datang dari ekspektasi tata kelola. Manajemen, auditor, pelanggan, dan regulator sama-sama ingin tahu bagaimana perusahaan menjaga sistem cerdas agar tetap aman dan dapat dipertanggungjawabkan.
Di banyak organisasi, pertanyaan strategis kini bukan lagi "bisakah kita memakai AI", melainkan "bagaimana memakainya dengan aman dan terkendali". Pergeseran ini sangat penting untuk dibaca oleh para profesional teknologi. Ketika suatu teknologi bergerak dari tahap eksplorasi menuju adopsi luas, kebutuhan biasanya bergeser dari builder ke operator, controller, dan protector. Dalam siklus semacam itu, spesialis keamanan sering memperoleh posisi yang lebih stabil karena mereka dibutuhkan bukan hanya saat membangun, tetapi selama teknologi tersebut terus hidup di lingkungan produksi.
Ada pula alasan struktural mengapa karier ini berpotensi lebih tahan lama dibanding AI Engineer pada jalur tertentu. Sebagian pekerjaan AI engineering bersifat makin terstandarisasi. Pembuatan prototipe model, penulisan kode integrasi, pengujian dasar, dokumentasi, bahkan sebagian optimasi implementasi kini semakin dibantu oleh alat otomatis. Artinya, produktivitas per orang dapat meningkat tajam. Ketika produktivitas meningkat, perusahaan dapat menyelesaikan lebih banyak pekerjaan dengan tim yang lebih ramping, terutama untuk tugas yang sudah berulang dan memiliki pola jelas.
Sebaliknya, AI Security beroperasi pada wilayah yang lebih kontekstual. Menentukan tingkat risiko, memilih kontrol yang sesuai, menyeimbangkan keamanan dengan kegunaan, melakukan investigasi insiden, memahami konsekuensi kepatuhan, dan merancang arsitektur pertahanan yang cocok dengan karakter organisasi adalah pekerjaan yang sulit dipukul rata. Otomasi memang dapat membantu deteksi dan pengujian, tetapi keputusan akhirnya tetap memerlukan penilaian manusia yang matang.
Perlu dibedakan juga antara pekerjaan yang mudah dipercepat dan pekerjaan yang sulit digantikan. Menulis kode boilerplate dapat dipercepat. Membuat struktur awal layanan dapat dipercepat. Namun menilai apakah sebuah agent seharusnya boleh mengakses sistem keuangan, apakah kebijakan retensi data sudah memadai, atau apakah kebocoran prompt sistem benar-benar berisiko tinggi dalam konteks bisnis tertentu adalah persoalan yang menuntut pemahaman lintas domain. Semakin dekat suatu peran dengan penilaian risiko nyata, semakin besar kemungkinan peran itu bertahan.
Hal lain yang membuat AI Security Engineer bernilai tinggi adalah sifat pekerjaannya yang menjembatani banyak fungsi. Ia harus bisa berbicara dengan tim machine learning, tim aplikasi, tim infrastruktur, tim keamanan, tim legal, dan manajemen. Dalam praktik sehari-hari, ia sering menjadi penerjemah antara bahasa teknis dan bahasa risiko. Ia perlu menjelaskan kepada pengembang mengapa kontrol tertentu penting, sekaligus menjelaskan kepada pemangku kepentingan nonteknis mengapa sebuah fitur tidak boleh dilepas tanpa pengaman tambahan. Kemampuan lintas fungsi semacam ini merupakan modal karier yang sangat kuat.
Banyak orang mengira AI Security hanya cocok bagi mereka yang berasal dari latar belakang keamanan siber murni. Padahal, jalur masuknya cukup beragam. Seorang AI Engineer yang memahami model, pipeline data, dan arsitektur sistem justru memiliki pondasi yang sangat baik untuk beralih ke AI Security. Keunggulannya terletak pada pemahaman terhadap cara sistem dibangun. Dari sana, ia tinggal memperdalam pola ancaman, kontrol keamanan, prinsip kepatuhan, dan metodologi penilaian risiko.
Bagi AI Engineer yang ingin bergerak ke arah ini, langkah pertama yang paling penting adalah memperkuat dasar keamanan siber. Tidak harus langsung menjadi pakar ofensif, tetapi perlu memahami konsep inti seperti otentikasi, otorisasi, manajemen rahasia, segmentasi jaringan, logging, keamanan API, keamanan container, serta cara berpikir lawan. Tanpa fondasi ini, risiko AI sering terlihat seperti masalah yang berdiri sendiri, padahal banyak kelemahannya berkaitan erat dengan prinsip keamanan yang sudah lama dikenal.
Langkah berikutnya adalah mempelajari keamanan khusus untuk sistem AI. Ini mencakup pemahaman tentang manipulasi prompt, kebocoran konteks, poisoning data, kelemahan integrasi tool, keamanan retrieval, validasi output, evaluasi perilaku model, serta teknik red teaming untuk menguji bagaimana model bereaksi terhadap masukan yang tidak bersahabat. Seorang AI Security Engineer yang baik bukan hanya tahu istilah-istilah tersebut, tetapi mampu menghubungkannya dengan desain sistem nyata.
Selain kemampuan teknis, ada dua area yang sangat menentukan namun sering diabaikan: governance dan compliance. Dalam organisasi besar, keamanan AI tidak pernah murni soal teknologi. Ada pertanyaan mengenai kepemilikan data, dasar penggunaan model eksternal, retensi log, izin akses antarbagian, persetujuan pemrosesan data sensitif, dokumentasi kontrol, serta proses pelaporan risiko. Profesional yang mampu memahami irisan antara teknologi dan tata kelola akan memiliki nilai lebih karena merekalah yang membantu perusahaan bergerak cepat tanpa kehilangan kendali.
Contoh sederhana dapat menggambarkan perbedaan nilai antara membangun dan mengamankan. Misalkan sebuah perusahaan membuat chatbot layanan pelanggan berbasis model bahasa besar. AI Engineer memastikan chatbot bisa menjawab pertanyaan dengan cepat, memahami konteks, dan terhubung ke basis pengetahuan. AI Security Engineer kemudian bertanya: apakah chatbot bisa diminta menampilkan informasi pelanggan lain, apakah log percakapannya terenkripsi, apakah model menyimpan data sensitif terlalu lama, apakah ada batasan terhadap instruksi yang mencoba mengubah perilaku sistem, dan bagaimana perusahaan mendeteksi penyalahgunaan saat volume interaksi meningkat. Tanpa lapisan pertanyaan kedua ini, sistem mungkin tampak berhasil di awal tetapi rapuh dalam jangka panjang.
Contoh lain adalah agent internal yang bisa membuat tiket, mengakses dokumen, dan menjalankan query. Dari sisi produktivitas, agent seperti ini sangat menjanjikan. Dari sisi keamanan, ia harus diperlakukan seperti pekerja digital yang membutuhkan identitas, hak akses minimum, pengawasan, dan batas kewenangan yang ketat. AI Security Engineer perlu memastikan bahwa agent tidak diberi akses berlebihan, tidak mudah diarahkan oleh instruksi palsu, dan tidak mengeksekusi tindakan penting tanpa checkpoint yang tepat.
Jika dilihat lima tahun ke depan, hampir dapat dipastikan bahwa pemakaian AI akan makin luas, baik dalam bentuk fitur kecil maupun sistem inti. Namun peningkatan penggunaan tidak otomatis diikuti oleh kematangan pengamanan. Banyak organisasi mampu membeli atau mengintegrasikan model dengan cepat, tetapi jauh lebih sedikit yang memiliki orang dengan kemampuan untuk mengamankannya secara menyeluruh. Ketimpangan inilah yang menciptakan peluang karier besar bagi AI Security Engineer.
Sektor-sektor yang kemungkinan sangat membutuhkan peran ini adalah sektor dengan kombinasi tiga faktor: data sensitif, proses penting, dan tekanan kepatuhan yang tinggi. Layanan keuangan, kesehatan, pemerintahan, telekomunikasi, perdagangan digital, pendidikan, logistik, hingga pertahanan termasuk contoh yang jelas. Namun sebenarnya kebutuhan tidak terbatas pada industri yang sangat teregulasi. Perusahaan menengah yang mulai mengadopsi AI untuk operasi sehari-hari pun akan menghadapi kebutuhan dasar yang sama: siapa yang boleh memakai AI, data apa yang boleh masuk, bagaimana output divalidasi, dan apa yang terjadi bila sistem gagal.
Menariknya, AI Security juga membuka spektrum karier yang lebih luas dibanding sekadar satu jabatan. Seseorang bisa berkembang menjadi AI Security Engineer, AI Security Architect, AI Risk Analyst, AI Governance Specialist, AI Compliance Engineer, AI Red Teamer, atau pemimpin program keamanan AI. Dengan kata lain, bidang ini bukan hanya menawarkan satu posisi, tetapi sebuah jalur profesi yang bertumbuh ke berbagai arah sesuai minat dan kekuatan masing-masing.
Tentu, mengatakan bahwa AI Security lebih tahan lama bukan berarti AI Engineer akan kehilangan relevansi. Keduanya tetap penting. Organisasi tetap membutuhkan orang yang mampu membangun sistem cerdas yang berguna. Namun jika pertanyaannya adalah profesi mana yang cenderung memiliki ketahanan lebih tinggi ketika teknologi makin matang dan otomasi makin kuat, maka peran yang berfokus pada keamanan, risiko, dan tata kelola memiliki argumen yang sangat kuat. Alasannya sederhana: ketika kemampuan membangun makin mudah diakses, kemampuan menjaga agar sistem tetap aman justru menjadi pembeda yang semakin langka.
Bagi profesional yang sedang mempertimbangkan arah karier, pilihan terbaik mungkin bukan meninggalkan AI engineering sepenuhnya, melainkan menambahkan kompetensi keamanan di atas pondasi yang sudah ada. Kombinasi antara pemahaman model AI dan disiplin keamanan adalah profil yang sangat bernilai. Orang dengan kombinasi ini tidak hanya mampu melihat bagaimana sistem dibuat, tetapi juga di mana sistem itu bisa gagal, disalahgunakan, atau menimbulkan dampak yang tak diinginkan.
Secara praktis, pengembangan diri dapat dimulai melalui beberapa langkah. Pelajari dasar keamanan aplikasi dan cloud. Pahami identitas dan kontrol akses. Biasakan melakukan threat modeling terhadap alur AI, bukan hanya terhadap layanan web biasa. Latih kemampuan mengevaluasi prompt, konteks, dan output sebagai permukaan serangan. Pelajari prinsip secure SDLC dan terapkan pada pipeline model. Pahami dokumentasi risiko dan cara menyampaikan rekomendasi keamanan secara jelas kepada pihak nonteknis. Semakin cepat seseorang membangun kebiasaan berpikir seperti ini, semakin besar peluangnya menempati posisi strategis di masa depan.
Akhirnya, daya tarik utama profesi AI Security Engineer terletak pada kenyataan bahwa bidang ini lahir dari kebutuhan yang mendasar, bukan dari tren sesaat. Selama organisasi memakai AI untuk keputusan, layanan, otomasi, dan interaksi bernilai tinggi, mereka akan membutuhkan orang yang mampu memastikan sistem tersebut aman, terkendali, dan dapat dipercaya. Di dunia yang semakin penuh model, agent, dan integrasi otomatis, kepercayaan bukan fitur tambahan. Kepercayaan adalah fondasi operasional. Dan profesi yang menjaga fondasi itu memiliki peluang besar untuk bertahan lebih lama.
Karena itu, melihat AI Security Engineer sebagai peluang karier yang lebih tahan lama dibanding AI Engineer bukanlah sekadar opini provokatif. Ini adalah pembacaan atas arah industri: dari fase membangun menuju fase mengamankan, dari sekadar eksperimen menuju tata kelola, dan dari fokus pada kecanggihan menuju fokus pada keandalan. Bagi mereka yang ingin berada di posisi bernilai tinggi dalam gelombang AI berikutnya, keamanan bukan cabang sampingan. Keamanan adalah pusat gravitasi baru.
- AI Engineer berfokus pada pembangunan kemampuan sistem.
- AI Security Engineer berfokus pada pengendalian risiko, penyalahgunaan, dan kepatuhan.
- Semakin otonom sistem AI, semakin penting peran keamanan yang spesifik terhadap AI.
- Pekerjaan yang menuntut penilaian risiko lintas teknis dan bisnis cenderung lebih sulit diotomatisasi penuh.
- Kombinasi keahlian AI, keamanan siber, dan governance berpotensi menjadi salah satu profil karier paling kuat dalam beberapa tahun ke depan.